

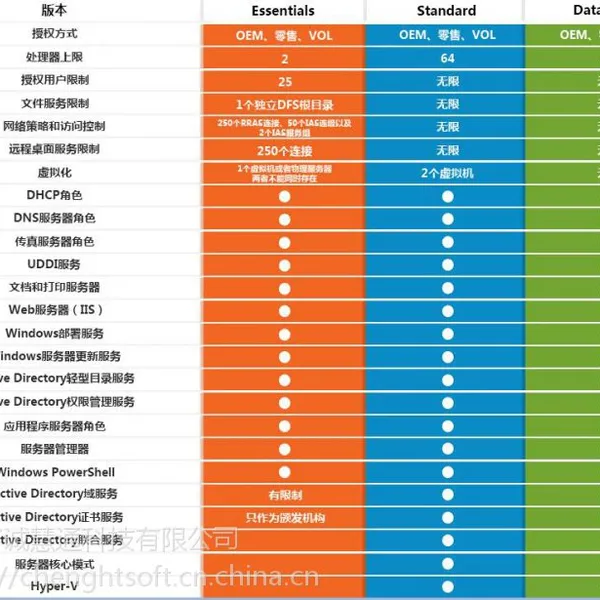

| 品牌:Microsoft/微软 | 型号:Windows | 货号:服务器操作系统 |
| 上市时间:2018 | 软件类型:系统软件 | 充值卡类型:年卡 |
| 支持用户数:1用户 | 运行环境:windows 2008、 WIN 7 | 发票:提供发票 |
| 售后服务:全国联保 | 包装清单:程序。激活码 | 软件形式:标准版(盒装)、 简装版、 序列号/CDK |
适用于:Windows Server 2016 中,Windows Server 2012 R2、 Windows Server 2012
本主题中的信息解释了的安全审核增强功能引入 Windows Server 2012 中的和新的审核时应考虑在企业中部署动态访问控制的设置。 你部署的实际审核策略设置取决于你的目的,它可能是规则服从、监视、司法分析和疑难解答。
备注
如何为你的企业规划和部署总体安全审核战略的详细信息在 规划和部署***安全审核策略中作了解释。 有关配置和部署安全审核策略的详细信息,请参阅 ***安全审核策略步进式指南。
Windows Server 2012 中的以下安全审核功能可以在动态访问控制来扩展整体安全审核策略。
基于表达式的审核策略。 “动态访问控制”允许你使用基于用户、计算机和资源声明的表达式,创建作为目标的审核策略。 例如,你可以创建一个审核策略,跟踪由没有高安全性许可的雇员分类为高业务影响的文件 的所有“读”和“写”操作。 基于表达式的审核策略可直接为文件或文件夹撰写,或通过“组策略”在中心撰写。 有关详细信息,请参阅 使用全局对象访问审核的组策略。
对象访问审核的其他信息。 文件访问审核不是新的 Windows Server 2012。 有了适当的审核策略后,每次用户访问文件时,Windows 和 Windows Server 操作系统都会生成一个审核事件。 现有的文件访问事件 (4656、4663) 包含已访问的文件的属性相关信息。 事件日志筛选工具可以利用这些信息,协助您找出最相关的审核事件。 有关详细信息,请参阅 审核句柄操作 和 审核安全性账户管理器。
来自用户登录事件的更多信息。 如果部署了正确的审核策略,Windows 操作系统会在用户每次本地或远程登录计算机时生成一个审核事件。 在 Windows Server 2012 或 Windows 8 中,您还可以监视与用户的安全令牌相关联的用户和设备声明。 示例可以包括部门、公司、项目和安全许可。事件 4626 包含与这些用户声明和设备声明有关的信息,这些信息可由审核日志管理工具利用,以将用户登录事件与目标访问事件关联,从而启用基于文件属性和用户属性的事件筛选器。 有关用户登录审核的详细信息,请参阅 审核登录。
跟踪新类型的安全对象的改动。 跟踪安全对象的改动在下列应用场景中可能很重要:
集中存取原则和集中存取规则的变更跟踪。 集中存取原则和集中存取规则会定义可用来控制对关键资源存取的集中原则。 對於這些情況的任何變更都會直接影響在多部電腦上已授與使用者的檔案存取權限。 因此,跟踪集中存取原则和集中存取规则的变更对组织而言非常重要。 因为集中存取原则和集中存取规则都储存在 Active Directory 网域服务 (AD DS) 中,你可以进行稽核尝试来修改它们,例如,稽核 AD DS 中任何其他安全物件的变更。 有关详细信息,请参阅 审核目录服务访问。
跟踪声明字典中的定义改动。 声明定义包括声明名称、描述和可能的值。 任何对声明定义的改动都会影响对关键资源的访问权限。 因此,跟踪声明定义的改动对你的组织很重要。 像中央访问策略和中心访问规则一样,声明定义储存在 AD DS 中;因此,可以像对 AD DS 中的任何其他安全对象一样审核它们。 有关详细信息,请参阅 审核目录服务访问。
跟踪文件属性改动。 文件属性决定了将何种中心访问规则应用于文件。 对文件属性的改动潜在地可能会影响该文件的访问限制。 因此,跟踪文件属性的改动可能是很重要的。 你可以通过配置授权策略更改审核策略,跟踪任何计算机上的文件属性改动。 有关详细信息,请参阅 授权策略更改审核 和 文件系统的对象访问审核。 在 Windows Server 2012 中,事件 4911 将文件属性策略更改从其他授权策略更改事件。
更改针对与文件关联的中心访问策略的跟踪。 事件 4913 显示了旧的和新的中央访问策略的安全标识符 (SID)。 每个中心访问策略也有一个可以使用这个安全标识符查找的用户友好名称。 有关详细信息,请参阅 授权策略更改审核。
跟踪用户和计算机属性改动。 像文件一样,用户和计算机对象可以具有属性,而且这些属性的更改会影响用户能够访问的文件。 因此,跟踪用户或计算机属性的改动可能是很有价值的。 用户和计算机对象存储在 AD DS 中,因此,可以审核其属性的更改。 有关详细信息,请参阅 DS 访问。
策略改动缓行。 中央访问策略的更改可能会影响到所有实施该策略的计算机上的访问控制决策。 一个松散的决策可能会授予比预期更多的访问权限,而一个过度限制性的决策可能会产生过多的“帮助桌面”呼叫。 结果,在实施更改之前验证中心访问策略的更改可能是***有价值的。 为此,Windows Server 2012 引入了"缓行。"的概念 缓行允许用户在实施之前,验证他们提出的策略改动。 在使用策略缓行的时候,所提出的策略与已实施的策略一同被部署,但缓行的策略并不实际授予或拒绝权限。 相反,Windows Server 2012 将记录一个审核事件 (4818) 使用暂存的策略的访问权限检查的结果是不同的访问检查使用已实施的策略的结果中的任何时间

深圳市诚慧通科技有限公司主做国内外品牌软件的代理,是一家从事IT软硬件解决方案的公司,代理国内外软件公司的产品,作为Microsoft的合作伙伴,为用户提供Microsoft全系列产品。跟我们广泛合作的厂商有:Microsoft、Oracle、Symantec、kaspersky、ESET NOD32、Adobe、Corel、Autodesk、SolidWorks、Creo、UG、CATIA、ROSE HA、360、IP-Guard等。公司尽可能的整合更多的渠道资源,尽全力为客户提供优质、规范、高效的项目方案、技术支持和售后服务。 公司自成立以来,坚持秉持 以“重信用、守合同、***产品质量”的理念,在产品解决方案上提供一系列增值服务,赢得了广大客户的信任。公司通过不断拓展技术交流渠道,了解和掌握国际的技术和市场动态,与国内外厂商及******公司建立了良好的合作关系为客户提供的综合解决方案和成熟的应用技术,同时引进人才,以促进公司技术、产品和管理机制的进步。
点击查看>| 企业类型 | 有限责任公司 | 注册资本 | 100.00万人民币 |
| 公司注册地址 | 深圳市宝安区新安街道兴东社区宝城创业路北侧建设工业园J栋一层至七层C14 | 统一社会信用代码 | 91440300MA5FGTEF8N |
| 登记机关 | 深圳市市场监督局 | 法定代表人 | 叶丽红 |
| 公司成立日期 | 2019-02-27 | 营业期限 | 2025 |
| 经营范围 | 是一家从事IT软硬件解决方案的公司,代理国内外软件公司的产品,作为Microsoft的合作伙伴,为用户提供Microsoft全系列产品。跟我们广泛合作的厂商有:Microsoft、Oracle、Symantec、kaspersky、ESET NOD32、Adobe、Corel、Autodesk、SolidWorks、Creo、UG、CATIA、ROSE HA、360、IP-Guard等。公司尽可能的整合更多的渠道资源,尽全力为客户提供优质、规范、高效的项目方案、技术支持和售后服务。 公司自成立以来,坚持秉持 以“重信用、守合同、保证产品质量”的理念,在产品解决方案上提供一系列增值服务,赢得了广大客户的信任。公司通过不断拓展技术交流渠道,了解和掌握国际的技术和市场动态,与国内外厂商及业界优秀公司建立了良好的合作关系为客户提供的综合解决方案和成熟的应用技术,同时引进人才,以促进公司技术、产品和管理机制的进步。 | ||
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
