

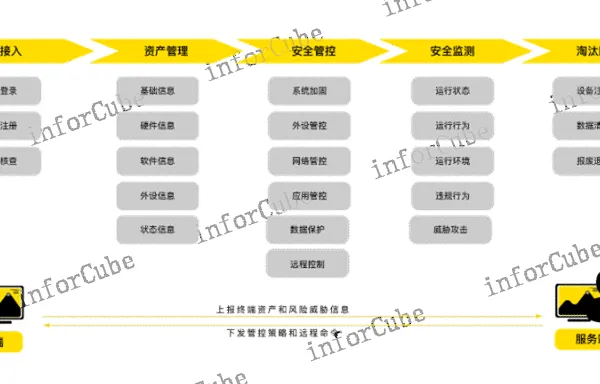

设备使用前,为设备配置统一的安全基线,如控制设备访问的密码及复杂度等,防止非法人员使用设备;在设备使用过程中,可禁止页面截屏和录屏,防止敏感数据泄露;当设备丢失或回收时,能够远程擦除业务数据,确保无敏感数据残留,更是对设备全周期的数据保护。上讯信息移动设备安全管理方案,一键生成,基于检测和响应的自适应安全防护体系,以移动安全桌面为载体,通过设备资产管理、设备安全管控和设备合规检测,结合灵活的策略配置、细粒度的管控措施和多种远程控制命令,一键生成,为金融企业构建一体化的移动设备安全管理平台,有效提升企业移动业务的防护能力和防护水平,保障移动业务安全高效开展,一键生成。移动应用APP访问业务服务采用双向认证安全隧道技术,实现移动端到服务端的动态访问控制和数据加密保护。一键生成

针对安全检测结果,从风险漏洞级别、漏洞风险数量和漏洞类型分布等多个维度进行统计分析,充分体现应用程序的漏洞风险变化情况,便于应用安全风险的跟踪管理。同时,借助于公司安全服务人员,提供更为专业的、更***别的安全渗透测试服务,进行多维度的评估移动业务安全漏洞风险。在移动应用上线发布前,解决移动应用程序存在的安全漏洞,保障移动应用程序安全。采购安全检测类相关产品可咨询上海上讯信息技术股份有限公司相关销售人员,上讯信息将提供相应产品及服务。复制粘贴移动业务安***关能够帮助企业收敛网络暴露攻击面,提升移动业务访问防护强度。
随着企业数字化转型的加速,远程办公、移动办公和混合办公模式越来越普遍,因此企业大部分资源会放在云上,但依靠网络边界的方式,会使得效率变得低下,同时也会给企业带来一系列互联网安全风险。面对网络安全威胁变化和网络边界泛化模糊的新形势,以“从不信任,始终验证”为基本原则的零信任架构应运而生。美国***与技术研究院(NIST)将零信任安全定义为“一组不断发展的网络安全范式,将防御从静态的、基于网络边界转移到关注用户、资产和资源的领域”。
通过上讯信息MSP移动安全管理平台,对公司移动业务的各环节进行安全保障,确保移动终端可管、业务应用可控、业务数据可保,防止恶意渗透、防止恶意篡改、防止系统被破坏、防止数据丢失,保障公司移动业务应用安全稳定运行,提升公司移动作业应用的防护能力和防护水平。方案达到六统一目标。统一终端采购:依据统一的功能标准、安全标准,结合各专业特殊的功能性需求,对移动作业终端功能和安全性提出统一技术要求,指导各单位开展统一采购。统一终端管控:对不同业务接入的不同品牌及类型的移动终端,统一安全管控。统一应用发布:对不同业务开发的移动应用,统一上线发布和更新升级。统一安全检测:对移动作业终端统一入网检测,对移动作业应用统一安全检测。统一安全加固:对不同业务开发的移动应用,统一安全加固。统一安全监测:对移动作业终端及移动作业应用,统一安全监测。MSP产品不断深入能源、运营商、金融、政法、车联网等众多行业场景。
应用安全检测,移动应用上线发布前,进行统一安全检测,从软件容错、组件安全、输入输出安全和程序代码漏洞等角度进行安全检测。对用户输入数据进行有效性、合法性校验,防止非法数据输入导致系统异常响应,如脚本注入攻击。对组件权限进行限制和安全配置,避免第三方移动应用随意调用组件内容和劫持组件的安全问题。不调用存在已知漏洞的第三方库,确保在进行调用过程中,不存在可被恶意利用的漏洞。采用安全键盘,屏蔽或隐藏输入的隐私数据,禁止明文显示。移动应用安全检测,通过对移动应用APP进行逆向分析和源代码还原,采用静态特征匹配、动态行为分析、人机交互模拟和数据流关联分析等多种自动化检测方式,从隐私敏感权限、程序源码漏洞、框架组件漏洞、数据泄露风险和敏感行为风险等上百种漏洞风险类型中,发现移动应用程序中存在的安全漏洞和数据泄露风险。检测结果可以在页面上详细直观展示出来,可以一键生成多种文件格式的检测报告,并针对检测出来的安全漏洞,给出***修改建议和解决方案,在移动应用上线发布前,解决移动应用程序存在的安全漏洞,保障移动应用安全。InforCube移动安全管理平台(MSP),是一体化、可持续、自适应的移动安全整体防护解决方案。时间围栏
上讯信息MSP产品支持从用户、设备、应用和网络等角度,持续监测风险威胁和异常行为。一键生成
移动应用安全沙箱,采用自动化应用重打包方式,将安全防护沙箱无缝嵌入到应用程序中,无需研发人员修改代码,即可为移动应用赋予安全防护能力,增强移动应用数据和运行时的安全性。移动应用沙箱化,先对移动应用进行逆向处理,再将安全防护代码自动嵌入其中,修改应用程序运行入口和启动代码逻辑,以便接管应用程序启动时的控制权,进行应用的重新打包。在沙箱化移动应用运行时,采用DEX动态加载、JAVA动态调用、钩子动态挂载和拦截等技术,使得应用原有功能不受影响,为应用透明地赋予安全能力,实现应用运行环境的虚拟沙箱隔离,完成对移动应用的安全保护。一键生成
-
 面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
-
面议
