

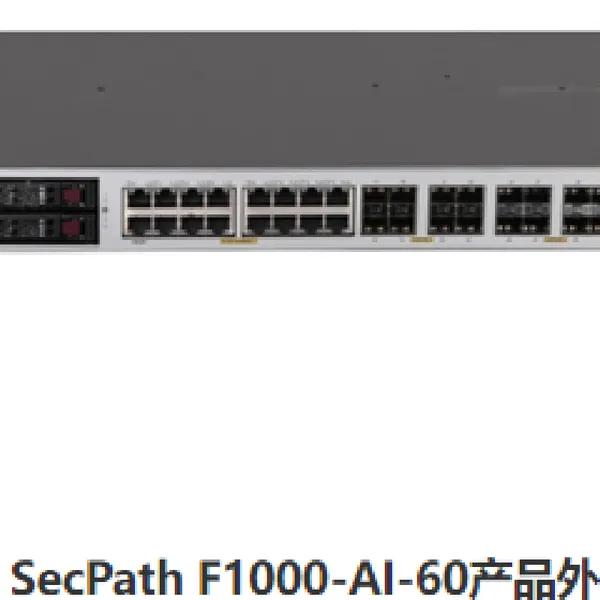
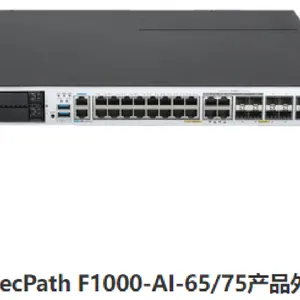
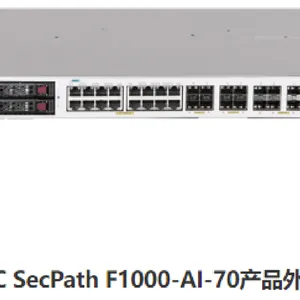

| 产品特性:企业防火墙 | 品牌:H3C 华三 | 型号:F1000-AI-70-G |
| 上市时间:2022 | 类型:企业防火墙 | 货源类别:现货 |
| 产品尺寸:440*260*43.6mm | 产品重量:2.7kg | 最快出货时间:1-3天 |
| 是否支持一件代发:不支持 | 发票:提供发票 | 售后服务:全国联保 |
| 包装清单:YES |
H3C SecPath F1000-AI-60-G F1000-AI-65-G F1000-AI-70-G 华三防火墙

H3C SecPath F1000-AI-25-G F1000-AI-35-G F1000-AI-55-G 华三防火墙
H3C SecPath F1000-AI-05-G F1000-AI-10-G F1000-AI-15-G 华三防火墙
H3C SecPath F1000-AI-05-G F1000-AI-25-G F1000-AI-75-G F1000-AI-05 F1000-AI-10 F1000-AI-15 F1000-AI-25 F1000-AI-35 F1000-AI-55华三防火墙
PSR150-A1-B 电源模块
SecPath F1000-AI-05
SecPath F1000-AI-10
SecPath F1000-AI-15
SecPath F1000-AI-25 额外配置电源
SecPath F1000-AI-35 额外配置电源
SecPath F1000-AI-55 额外配置电源
SecPath F1000-AI-60 额外配置电源
SecPath F1000-AI-65 额外配置电源
SecPath F1000-AI-70 额外配置电源
SecPath F1000-AI-75 额外配置电源
SecPath F1000-AI-80 额外配置电源
SecPath F1000-AI-90 额外配置电源
PSR150-A1-B 150W交流电源模块
PSR150-D1-B 150W直流电源模块
NS-HDD-500G-SATA-SFF 500GBHDD硬盘模块
LIS-F1000-AV-1Y(V7)
LIS-F1000-AV-3Y
LIS-F1000-IPS1-1Y
LIS-F1000-IPS3-3Y
LIS-F1000-URL-1Y
LIS-F1000-URL-3Y
LIS-F1000-ACG1-3Y
LIS-F1000-ACG1-1Y
人工智能特性
F1000-AI防火墙是集成了AI分析引擎的***防火墙,在有效应对传统网络安全威胁的基础上还能够:
识别加密和新型应用,提供更加准确、精细和灵活的安全管控策略;
识别恶意的加密流量,发现隐藏在正常加密流量中的恶意行为;
识别异常、威胁和攻击等安全风险,为应急响应提供决策和依据;
与云端和态势感知等平台相结合,提供全方位的协同防御。
具备策略优化分析能力,支持对配置的策略进行梳理,识别策略存在的问题;
F1000-AI防火墙是一个持续演进的产品,是AI综合网络安全解决方案中的关键部分,也是网络安全主动防御体系中的必要环节,将朝着弹性架构、加密分析、AI赋能、协同防御的方向不断推进。
电信级设备高可靠性
采用H3C公司拥有自主知识产权的软、硬件平台。产品应用从电信运营商到中小企业用户,经历了多年的市场考验。
支持H3C SCF虚拟化技术,可将多台设备虚拟化为一台逻辑设备,对外呈现为一个网络节点,资源统一管理,完成业务备份同时提高系统整体性能。
虚拟化:支持虚拟防火墙的创建、启动、关闭、删除功能。
强大的安全防护功能
支持IPv4/IPv6双栈安全策略功能,支持基于五元组、安全域、时间段等多维度访问控制。
支持丰富的攻击防范功能。包括:Land、Smurf、Fraggle、Ping of Death、Tear Drop、IP Spoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法、超大ICMP报文、地址扫描、端口扫描等攻击防范,还包括针对SYN Flood、UPD Flood、ICMP Flood、DNS Flood等常见DDoS攻击的检测防御。
***支持SOP 1:N完全虚拟化。可在H3C SecPath F1000-AI设备上划分多个逻辑的虚拟防火墙,基于容器化的虚拟化技术使得虚拟系统与实际物理系统特性一致,并且可以基于虚拟系统进行吞吐、并发、新建、策略等性能分配。
支持安全区域管理。可基于接口、VLAN划分安全区域。
支持包过滤。通过在安全区域间使用标准或扩展访问控制规则,借助报文中UDP或TCP端口等信息实现对数据包的过滤。此外,还可以按照时间段进行过滤。
支持应用识别,且可以基于应用、用户的访问控制,将应用与用户作为安全策略的基本元素,并结合深度防御实现下一代的访问控制功能。
支持应用层状态包过滤(ASPF)功能。通过检查应用层协议信息(如FTP、HTTP、SMTP、RTSP及其它基于TCP/UDP协议的应用层协议),并监控基于连接的应用层协议状态,动态的决定数据包是被允许通过防火墙或者是被丢弃。
支持验证、授权和计帐(AAA)服务。包括:基于RADIUS/HWTACACS+、CHAP、PAP等的认证。
支持静态和动态黑名单。
支持NAT和NAT多实例。
支持VPN功能。包括:支持L2TP、IPSec/IKE、GRE、SSL等,并实现与智能终端对接。
支持丰富的路由协议。支持静态路由、策略路由,以及RIP、OSPF等动态路由协议。
支持安全日志。
支持流量监控统计、管理。
国密算法:支持国密SM1/2/3/4算法。
灵活可扩展的一体化DPI深度安全
与基础安全防护高度集成的一体化安全业务处理平台。
全面的应用层流量识别与管理:通过H3C长期积累的状态机检测、流量交互检测技术,能***检测Thunder/Web Thunder(迅雷/Web迅雷)、BitTorrent、eMule(电骡)/eDonkey(电驴)、微信、微博、QQ、MSN、PPLive等P2P/IM/网络游戏/炒股/网络视频/网络多媒体等应用;支持P2P流量控制功能,通过对流量采用深度检测的方法,即通过将网络报文与P2P协议报文特征进行匹配,可以***的识别P2P流量,以达到对P2P流量进行管理的目的,同时可提供不同的控制策略,实现灵活的P2P流量控制。
高精度、高效率的入侵检测引擎。采用H3C公司自主知识产权的FIRST(Full Inspection with Rigorous State Test,基于***状态的全面检测)引擎。FIRST引擎集成了多项检测技术,实现了基于***状态的全面检测,具有极高的入侵检测精度;同时,FIRST引擎采用了并行检测技术,软、硬件可灵活适配,大大提高了入侵检测的效率。
实时的病毒防护:采用流引擎查毒技术,可迅速、准确查杀网络流量中的病毒等恶意代码。
海量URL分类过滤:设备支持根据URL类别实现URL过滤,支持本地+云端方式,139个分类库,超2000万条URL规则。
全面、及时的安全特征库。通过多年经营与积累,H3C公司拥有******的攻击特征库团队,同时配备有专业的攻防实验室,紧跟网络安全领域的***动态,从而***特征库的及时准确更新。
******的IPv6
支持IPv6状态防火墙,真正意义上实现IPv6条件下的防火墙功能,同时完成IPv6的攻击防范。
支持IPv4/IPv6双协议栈,并支持IPv6数据报文转发、静态路由、动态路由及组播路由等功能。
支持IPv6各种过渡技术,包括NAT-PT、IPv6 Over IPv4 GRE隧道、手工隧道、6to4隧道、IPv4兼容IPv6自动隧道、ISATAP隧道、NAT444、DS-Lite等。
支持IPv6 ACL、Radius等安全技术。
下一代多业务特性
集成链路负载均衡特性,通过链路状态检测、链路繁忙保护等技术,有效实现企业互联网出口的多链路自动均衡和自动切换。
一体化集成SSL VPN(IPV4&IPV6)特性,满足移动办公、员工出差的安全访问需求,不仅可结合USB-Key、短信进行移动用户的身份认证,还可与企业原有认证系统相结合、实现一体化的认证接入。
数据防泄漏(DLP),支持邮件过滤,提供SMTP邮件地址、标题、附件和内容过滤;支持网页过滤,提供HTTP URL和内容过滤;支持网络传输协议的文件过滤;支持应用层过滤,提供Java/ActiveX Blocking和SQL注入攻击防范。
入侵防御(IPS),支持Web攻击识别和防护,如跨站脚本攻击、SQL注入攻击等。支持基于对包括但不限于操作系统、网络设备、办公软件、网页服务等保护对象的入侵防御策略,支持基于对漏洞、恶意文件、信息收集类攻击等的攻击分类的防护策略,支持基于服务器、客户端的防护策略,且缺省动作支持黑名单。
防病毒(AV),高性能病毒引擎,可防护500万种以上的病毒和木马,病毒特征库每日更新。支持基于文件协议、共享协议(NFS/SMB)的病毒功能。动作响应,可发现病毒发送的告警信息,支持用户编辑告警内容。
未知威胁防御,借助态势感知平台,NGFW可以快速发现攻击、定位问题,确保一旦单点受到攻击,***实施策略升级及综合预警、响应。
深入的WEB安全防护 不局限于常规的IPS/AV防护,针对内网服务器,提供细致化的web应用防护,对于服务器最为头疼的CC攻击,异常外联,SQL注入、HTTP慢速攻击、跨站脚本等常见攻击行为,对来自Web应用程序客户端的各类请求进行内容检测和验证,确保其安全性与合法性,对非法的请求予以实时阻断,从而对各类网站进行有效防护。
支持智能终端识别,终端识别是建立物联网安全连接的重要前提,用于识别物联网中的终端,。当终端流量流经设备时,H3C安***关可以分析并提取出终端信息,例如终端的厂商、型号等,并支持在终端信息发生变更时向用户发送日志,提示用户。同时采用应用检测方式和 IPID检测方式对通过NAT技术或代理技术进行共享上网的行为进行识别和管理。
资产扫描,支持资产发现功能,能够扫描发现内网主机开放的端口,服务,发现风险,识别威胁。
未知威胁检测单靠特征分析已不足以应对复杂的网络环境,面对典型的APT(Advanced Persistent Threat,***持续性威胁)攻击沙箱技术是防御APT攻击最***方法之一,它用于构造隔离的威胁检测环境。H3C 安***关通过将网络流量送入沙箱进行隔离分析,由沙箱给出是否存在威胁的结论。检测到某流量为恶意流量,设备将对流量实施阻断等处理。
专业的智能管理
支持智能安全策略:支持策略风险调优,支持安全策略优化分析,支持策略数冗余及命中分析,支持基于应用风险的自动批量和手动逐条策略调优,可根据流量、应用、风险类型等细粒度展示,并给出总体安全评分,便于用户更好的管理安全策略,动态检测内网业务动态生成安全策略并推荐。
支持标准网管 SNMPv3,并且兼容SNMP v1和v2。
提供图形化界面,简单易用的Web管理。
可通过命令行界面进行设备管理与防火墙功能配置,满足专业管理和大批量配置需求。
通过H3C IMC SSM安全管理中心实现统一管理,集安全信息与事件收集、分析、响应等功能为一体,解决了网络与安全设备相互孤立、网络安全状况不直观、安全事件响应慢、网络故障定位困难等问题,使IT及安全管理员脱离繁琐的管理工作,***提高工作效率,能够集中精力关注核心业务。
基于***的深度挖掘及分析技术,采用主动收集、被动接收等方式,为用户提供集中化的日志管理功能,并对不同类型格式(Syslog、二进制流日志等)的日志进行归一化处理。同时,采用高聚合压缩技术对海量事件进行存储,并可通过自动压缩、加密和保存日志文件到DAS、NAS或SAN等外部存储系统,避免重要安全事件的丢失。
提供丰富的报表,主要包括基于应用的报表、基于网流的分析报表等。
支持以PDF、HTML、WORD和TXT等多种格式输出。
可通过Web界面进行报告定制,定制内容包括数据的时间范围、数据的来源设备、生成周期以及输出类型等。
ISSU(In-Service Software Upgrade,不中断业务升级)是一种可靠性高的升级设备启动软件的方式。通过ISSU升级,能够确保在升级过程中业务不中断或者中断时间较短。
将BLS、ATK、CFGLOG细分为五类日志,支持真分页功能,增加清除功能,支持独立模块设置日志参数,分页查询和配置日志。

| 企业类型 | 有限责任公司(自然人独资) | 注册资本 | 198.00万人民币 |
| 公司注册地址 | 北京市海淀区北清路68号院24号楼4层0435 | 统一社会信用代码 | 91110116MA04CUKPXL |
| 登记机关 | 北京市海淀区市场监督管理局 | 法定代表人 | 刘开莉 |
| 公司成立日期 | 2021-07-15 | 营业期限 | 2021-07-15 至 无固定期限 |
| 经营范围 | 技术开发;技术咨询;技术交流;技术转让;技术推广;技术服务;软件服务;软件开发;基础软件服务;应用软件服务;计算机系统集成;委托加工计算机软硬件;销售计算机、软件及辅助设备、网络设备、电子产品、第一类医疗器械、机械设备、五金交电、金属材料、日用品、安全技术防范产品、电气设备、通信设备、电子元器件、办公用品、办公设备、日用品、化工产品(不含危险化学品);维修办公设备、计算机、医疗设备、电子产品、仪器仪表;租赁计算机、通讯设备、办公设备、医疗设备;电气安装服务;各类工程建设活动;施工专业作业;建设工程设计;基础电信业务。(市场主体依法自主选择经营项目,开展经营活动;基础电信业务以及依法须经批准的项目,经相关部门批准后依批准的内容开展经营活动;不得从事国家和本市产业政策禁止和限制类项目的经营活动。) | ||
𐀞𐀟𐀠 𐀞𐀡𐀡𐀠 𐀢𐀣𐀣𐀞
- 电 话 𐀡𐀞𐀡𐀤𐀞𐀟𐀠𐀞𐀡𐀡𐀠𐀢𐀣𐀣𐀞
- 传 真 𐀡𐀞𐀡𐀤𐀦𐀥𐀢𐀦𐀞𐀢𐀡𐀥
- 地 址 北京 海淀区 天秀路10号中国农大国际创业园3B3002
-
¥1.1万
-
¥4.1万
-
¥1.46万
-
¥1.56万
-
¥2.66万
-
¥2.86万
-
¥3.86万
-
¥4.16万
-
¥370.00
-
¥1040.00
-
¥1340.00
-
¥14.3万
